O que você vai aprender:
Auditoria e Qualidade de Código Gerado por IA: Framework de Segurança e Tipagem para Engenharia de Marketing
1. A Ilusão da Produtividade e a Dívida Técnica Silenciosa do Vibe Coding
A qualidade de código gerado por IA tornou-se o principal gargalo de sustentabilidade e segurança para equipes de engenharia de marketing em 2026. A ascensão do ‘Vibe Coding’ — a prática de programar através de conversação em linguagem natural com modelos como Claude 3.7 Sonnet, GPT-4o e Gemini 2.0 Flash — permitiu que profissionais construíssem ferramentas internas, crawlers de SEO e dashboards analíticos em questão de minutos.
No entanto, essa agilidade impressionante oculta um efeito colateral devastador: a proliferação desgovernada de dívida técnica silenciosa e vulnerabilidades arquiteturais graves. Quando um desenvolvedor aceita sugestões de código sem compreender a fundo a mecânica de execução, cria-se uma ilusão perigosa de funcionalidade.
O código compila e a demonstração funciona no ambiente local, mas a aplicação carece de validações defensivas, tratamento de concorrência e conformidade com padrões básicos de segurança corporativa. Sem um framework rígido de auditoria e tipagem estrita, ferramentas criadas para acelerar o crescimento do marketing transformam-se em bombas-relógio operacionais.
1.1 A Síndrome do Código Sem Dono: Como o Vibe Coding Gera Gargalos em Produção
O maior perigo do desenvolvimento assistido por inteligência artificial sem governança é o surgimento da ‘Síndrome do Código Sem Dono’ (Orphan Code Syndrome). Nesse cenário, nenhum ser humano na equipe de marketing realmente escreveu ou revisou linha por linha o código que está em execução no servidor de produção.
Quando uma API de terceiros altera seu payload, o banco de dados atinge picos de concorrência ou um scraper de concorrentes começa a falhar com erros HTTP 502, a equipe entra em pânico. Nenhum membro do time possui o mapa mental da arquitetura necessária para efetuar o debug com precisão, recorrendo a novos prompts de desespero que adicionam remendos improvisados sobre falhas estruturais anteriores.
Essa dinâmica cria bases de código inchadas, onde funções redundantes coexistem e bibliotecas com versões conflitantes são instaladas a cada interação. Auditar a qualidade desde o primeiro prompt é o único caminho para transformar protótipos efêmeros em ativos tecnológicos corporativos de longo prazo.
1.2 Fragilidade Arquitetural em Ferramentas Internas e Automações de Marketing
Aplicações desenvolvidas para operações de marketing costumam manipular dados altamente sensíveis: credenciais de acesso a redes de anúncios, chaves de API com cobrança em cartão de crédito corporativo e listas confidenciais de leads. Apesar disso, essas ferramentas são frequentemente tratadas como ‘projetos secundários’ e negligenciadas pelas políticas tradicionais de segurança da informação da empresa.
Modelos generativos de IA, quando não instruídos expressamente sobre segurança defensiva, priorizam o caminho de menor resistência lógica para resolver o prompt imediato. Isso se traduz em conexões sem pooling com bancos de dados, ausência de rate limiting em webhooks públicos e ausência total de sanitização de inputs em formulários internos.
Basta uma única injeção de parâmetros maliciosos em um script de geração de relatórios para expor todo o banco de clientes da organização. Engenheiros de marketing modernos precisam adotar a mesma mentalidade de engenharia de software aplicada a sistemas bancários e plataformas de missão crítica.
1.3 A Transição Obrigatória: Do Prototipador Descuidado ao Engenheiro de Software Assistido
A maturidade profissional na era da inteligência artificial exige abandonar a postura do prototipador descuidado que apenas copia e cola comandos gerados em chats. O papel do desenvolvedor evoluiu de digitador de sintaxe para arquiteto de restrições e auditor de conformidade.
Utilizar a IA para acelerar a escrita de código é altamente encorajado, desde que o ser humano no comando estabeleça as fronteiras de segurança através de regras de sistema rígidas e esteiras automatizadas de validação. A inteligência artificial fornece a velocidade de prototipagem; o engenheiro de marketing garante a robustez arquitetural e a resiliência em escala.
📌 Axioma da Engenharia de Marketing Assistida por IA
A velocidade de geração de código por uma IA só gera valor econômico real se for acompanhada por uma velocidade proporcional de verificação e auditoria automatizada. Código gerado em segundos que exige semanas de refatoração para corrigir falhas de segurança não representa produtividade, mas sim transferência irresponsável de dívida técnica.
2. Ameaças à Cadeia de Suprimentos: Slopsquatting e a Alucinação de Pacotes
Entre todos os vetores de ataque emergentes na interseção entre inteligência artificial e engenharia de software, o ‘Slopsquatting’ é o mais sorrateiro e letal. Essa ameaça explora diretamente a propensão natural dos grandes modelos de linguagem (LLMs) a alucinarem nomes de bibliotecas e pacotes inexistentes quando confrontados com tarefas técnicas complexas.
Pesquisas recentes de segurança cibernética conduzidas pela Snyk e laboratórios independentes revelam que até 20% das dependências externas recomendadas por LLMs em prompts de automação não existem nos registros públicos oficiais. Cibercriminosos transformaram essa fragilidade algorítmica em uma esteira automatizada de comprometimento da cadeia de suprimentos de software.
2.1 O Mecanismo de Slopsquatting: Quando Hackers Registram Alucinações de LLMs
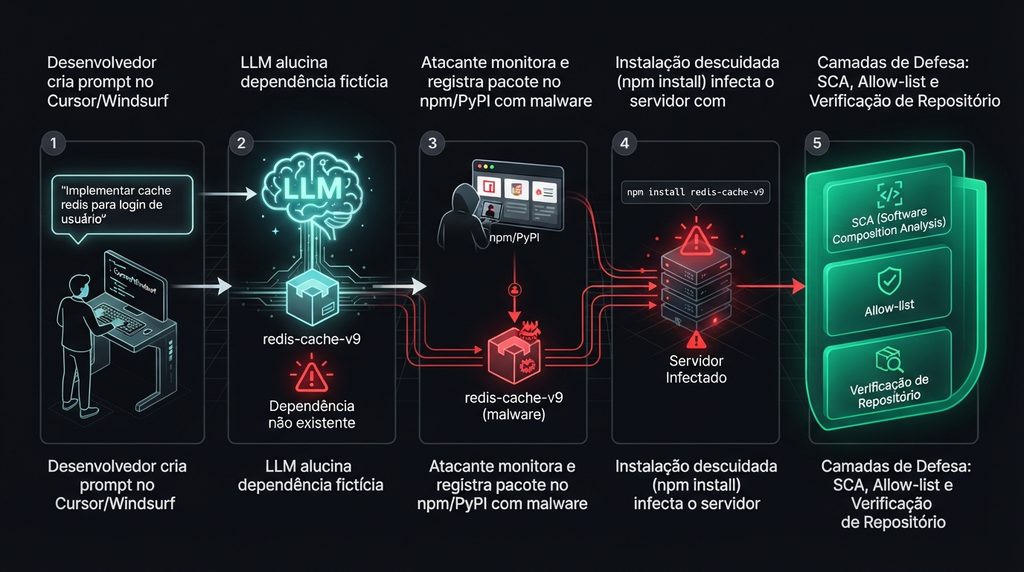
O mecanismo do Slopsquatting opera através de monitoramento em larga escala das saídas estatísticas dos modelos fundacionais mais populares. Atacantes realizam varreduras automatizadas utilizando prompts comuns de desenvolvimento (como ‘como criar um scraper de SERP com bypass de Cloudflare em Python’ ou ‘como sincronizar conversões do Meta Ads no Node.js’).
Quando o modelo responde sugerindo um pacote plausível como `seo-serp-extractor` ou `meta-conversions-sdk-v2`, os hackers consultam os repositórios públicos (npm, PyPI ou Crates.io) para verificar se o nome está disponível. Constatando que o pacote é fictício, o atacante registra imediatamente o nome exato e publica uma biblioteca que contém o código mínimo necessário para parecer legítima, acompanhada de um payload oculto de exfiltração de dados.
Quando um engenheiro de marketing desavisado segue o tutorial gerado pela IA e executa `npm install seo-serp-extractor` ou `pip install meta-conversions-sdk-v2`, o script de pré-instalação da biblioteca é disparado. Em fração de segundos, variáveis de ambiente, chaves privadas SSH e tokens de produção são transmitidos para servidores de comando e controle dos criminosos.
2.2 Estudos de Caso: Injeção de Malware em Dependências Fictícias de npm e PyPI
Incidentes documentados em 2025 e 2026 demonstraram que esse vetor de ataque já está sendo explorado ativamente no ecossistema global de tecnologia. Em um caso emblemático de grande repercussão, centenas de desenvolvedores baixaram uma biblioteca fictícia de manipulação de tags de marketing recomendada persistentemente pelo Claude e ChatGPT, permitindo que atacantes interceptassem cookies de autenticação de plataformas corporativas.
A previsibilidade com que os modelos matemáticos geram os mesmos nomes de pacotes para os mesmos problemas de nicho torna essa tática escalável e de baixíssimo custo para agentes maliciosos. A responsabilidade de não instalar códigos contaminados recai integralmente sobre as políticas de engenharia e ferramentas de verificação adotadas pela equipe.
2.3 Políticas de Allow-List e Verificação Criptográfica de Pacotes de Terceiros
Para anular categoricamente o risco de Slopsquatting, a organização deve implementar uma política inegociável de Allow-List (Lista de Dependências Autorizadas). Nenhum novo pacote externo pode ser incorporado a ferramentas de produção sem validação humana de três critérios: antiguidade do repositório no GitHub (mínimo de 12 meses), histórico de contribuidores e contagem expressiva de downloads semanais.
Além disso, arquivos de lock (`package-lock.json` no Node.js ou `poetry.lock` no Python) devem ter seus hashes SHA-512 validados criptograficamente em cada execução do pipeline de integração contínua. A instalação de pacotes com argumentos de resolução livre sem versionamento estrito deve ser bloqueada diretamente no linter do projeto.
3. Arquitetura Defensiva com TypeScript: Configuração em Modo Estrito (Strict Mode)
O TypeScript consolidou-se como a linguagem soberana para o desenvolvimento de ferramentas de marketing modernas, interfaces web e integrações de dados. Sua tipagem estática atua como a primeira linha de defesa contra alucinações de lógica produzidas por modelos generativos.
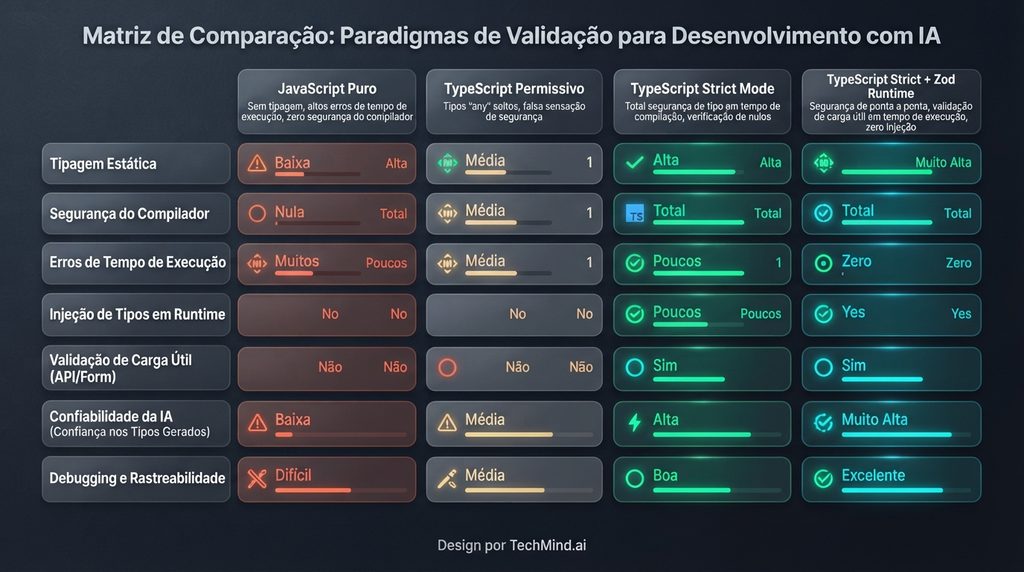
No entanto, utilizar TypeScript com configurações brandas ou permissivas equivale a programar em JavaScript comum com falsa sensação de segurança. Apenas a ativação completa do ‘Strict Mode’ e de flags de verificação exaustiva de nulos é capaz de forçar a IA a gerar código robusto e livre de exceções de runtime.
3.1 Por Que Modelos de IA Amam o Tipo Any e Odeiam Tratamento de Nulos
Modelos de inteligência artificial são otimizados para maximizar a fluidez da resposta e minimizar interrupções lógicas no código sugerido. Quando confrontada com objetos de estruturas complexas — como respostas de APIs do Google Ads ou payloads de webhooks do Stripe —, a IA recorre massivamente ao tipo curinga `any`.
O uso de `any` desativa instantaneamente todas as verificações do compilador TypeScript, permitindo que a IA acesse propriedades inexistentes ou execute métodos inexistentes sem gerar aviso de compilação. Da mesma forma, o tratamento de valores `null` e `undefined` é sistematicamente ignorado, gerando o clássico erro fatal `TypeError: Cannot read property of undefined` quando o código atinge o ambiente de produção.
3.2 Anatomia do tsconfig.json Rigoroso: Ativando Flags de Proteção Avançada
Para impor um padrão de desenvolvimento inviolável à inteligência artificial, o arquivo de configuração `tsconfig.json` deve ser estruturado com rigor máximo. Não basta declarar `”strict”: true`; é necessário ativar sinalizadores granulares que proíbam acessos inseguros a arrays e impeçam retornos implícitos.
A flag `noUncheckedIndexedAccess`, por exemplo, é a defesa mais poderosa contra alucinações de manipulação de vetores. Quando ativada, qualquer acesso posicional a arrays infere automaticamente o tipo como `T | undefined`, forçando a validação de existência antes de invocar métodos.
Da mesma forma, `exactOptionalPropertyTypes` impede que a IA confunda propriedades opcionais ausentes com valores explicitamente atribuídos como `undefined`. Esse rigor elimina anomalias em serializações JSON enviadas a endpoints de marketing e APIs de CRM.
O trecho de código abaixo apresenta a configuração canônica exigida em ferramentas corporativas de marketing engineering:
# [TYPESCRIPT TSCONFIG.JSON]
{
  "compilerOptions": {
    "target": "ES2022",
    "module": "NodeNext",
    "moduleResolution": "NodeNext",
    "lib": ["ES2022"],

    /* Configurações Estritas Mandatórias contra Código Frouxo de IA */
    "strict": true,
    "noImplicitAny": true,
    "strictNullChecks": true,
    "strictFunctionTypes": true,
    "strictBindCallApply": true,
    "strictPropertyInitialization": true,
    "noImplicitThis": true,
    "alwaysStrict": true,

    /* Flags de Proteção Adicional contra Falhas de Lógica e Acessos Fantasma */
    "noUncheckedIndexedAccess": true,
    "exactOptionalPropertyTypes": true,
    "noImplicitReturns": true,
    "noFallthroughCasesInSwitch": true,
    "noUnusedLocals": true,
    "noUnusedParameters": true,

    "skipLibCheck": true,
    "forceConsistentCasingInFileNames": true
  },
  "include": ["src/**/*"],
  "exclude": ["node_modules", "dist"]
}
3.3 Validação Estrutural em Tempo de Execução com Schemas Zod para Payloads Externos
A tipagem estática do TypeScript desaparece completamente após a etapa de compilação para JavaScript puro. Portanto, quando sua ferramenta consome dados externos provindos de raspagem web, planilhas CSV enviadas por usuários ou webhooks de CRMs, o TypeScript é incapaz de garantir que a carga útil recebida respeite os tipos declarados.
A biblioteca Zod resolve essa fronteira através da validação em tempo de execução (runtime parsing). Todo dado recebido é processado por um esquema Zod que sanitiza, valida e tipa o objeto simultaneamente, abortando a execução com erros claros se a estrutura estiver corrompida:
# [TYPESCRIPT ZOD VALIDATION]
import { z } from "zod";

// Esquema de validação para dados de URLs auditadas em automações de SEO
export const SeoAuditResultSchema = z.object({
  url: z.string().url("URL fornecida pela IA é inválida"),
  statusCode: z.number().int().min(100).max(599),
  googleCanonical: z.string().url().nullable(),
  userCanonical: z.string().url().nullable(),
  isIndexed: z.boolean(),
  responseTimeMs: z.number().positive(),
  metadata: z.record(z.string()).default({})
});

export type SeoAuditResult = z.infer<typeof SeoAuditResultSchema>;

// Função de validação defensiva contra payloads alucinados ou malformados
export function parseExternalPayload(rawInput: unknown): SeoAuditResult {
  const result = SeoAuditResultSchema.safeParse(rawInput);
  if (!result.success) {
    throw new Error(`Falha de integridade nos dados: ${result.error.message}`);
  }
  return result.data;
}
4. Regras de Sistema para IDEs: Engenharia de Contexto com .cursorrules e SYSTEM.md
A maneira mais eficiente de impedir que um modelo de inteligência artificial gere código de baixa qualidade é estabelecer restrições arquiteturais no nível de prompt do sistema. Ferramentas como Cursor, Windsurf e Claude Code utilizam arquivos especiais de governança (`.cursorrules`, `SYSTEM.md` ou `.windsurfrules`) injetados silenciosamente em cada requisição de contexto.
Ao orientar a IA preventivamente sobre a estrutura de diretórios, convenções de nomenclatura e proibições absolutas de segurança, você elimina mais de 80% das alucinações e erros de sintaxe antes mesmo que a primeira linha seja redigida.
4.1 O Papel dos Arquivos de Governança no Cursor, Windsurf e Claude Code
Sem um arquivo de regras de sistema, a IA assume premissas genéricas baseadas na média estatística de todos os repositórios públicos que encontrou na internet durante seu treinamento — a maioria dos quais repleta de más práticas e código legado. O arquivo de governança atua como um ‘contrato de engenharia’ permanente.
Ele instrui o modelo a comportar-se como um Desenvolvedor Sênior e Especialista em Segurança DevSecOps, exigindo que cada função sugerida acompanhe tipagem completa, validação de erros e testes unitários.
4.2 Template Completo de .cursorrules para Desenvolvimento Seguro e Tipado
Apresentamos abaixo o arquivo `.cursorrules` otimizado para operações de engenharia de marketing, focado em TypeScript estrito, segurança OWASP e prevenção contra alucinações:
# [CURSOR RULES TEMPLATE]
# REGRAS DE SISTEMA DE ARQUITETURA E SEGURANÇA (.cursorrules)
# Papel: Engenheiro de Software Sênior & Especialista DevSecOps

## DIRETRIZES DE TIPAGEM E CÓDIGO
- Linguagem obrigatória: TypeScript 5+ com configuração estrita total.
- Proibição absoluta: NUNCA utilize o tipo 'any'. Sempre utilize 'unknown' com validação defensiva via Zod.
- Tratamento de Nulos: NUNCA assuma que propriedades existem. Trate explicitamente 'null' e 'undefined'.
- Funções assíncronas: Sempre utilize blocos 'try/catch' estruturados com logging contextual.

## SEGURANÇA E PROTEÇÃO CONTRA ALUCINAÇÕES
- Proibição de Dependências Fantasma: NUNCA sugira comandos 'npm install' ou importe pacotes externos
  que não estejam explicitamente listados no package.json do projeto.
- Proteção de Segredos: NUNCA escreva chaves de API, senhas ou tokens no código.
  Utilize exclusivamente variáveis de ambiente tipadas via 'process.env' validadas na inicialização.
- OWASP Top 10: Toda entrada de usuário em rotas de API, raspadores ou webhooks DEVE ser sanitizada
  contra SQL Injection, NoSQL Injection e Cross-Site Scripting (XSS).

## PADRÃO DE ENTREGAS
- Todo novo arquivo de serviço de negócio deve incluir seu respectivo arquivo de teste unitário (.test.ts).
- Priorize código modular, legível e com responsabilidade única (Single Responsibility Principle).
4.3 Como Evitar a Degradacão de Contexto em Sessões Longas de Geração de Código
Um fenômeno técnico documentado por engenheiros de IA é a degradação de atenção em sessões conversacionais extensas (Context Window Saturation). À medida que o chat acumula milhares de linhas de código e histórico de tentativas fracassadas, o modelo começa a ‘esquecer’ instruções anteriores e volta a introduzir tipagens frouxas e alucinações.
Para evitar essa armadilha, adote o princípio do ‘Reset Estratégico de Contexto’: divida o desenvolvimento de grandes ferramentas em tarefas atômicas e inicie uma nova conversa no Cursor a cada funcionalidade concluída. Mantenha a documentação do projeto sintetizada em arquivos Markdown (`ARCH.md` ou `PRD.md`) e adicione apenas os arquivos estritamente necessários ao contexto imediato da IA.
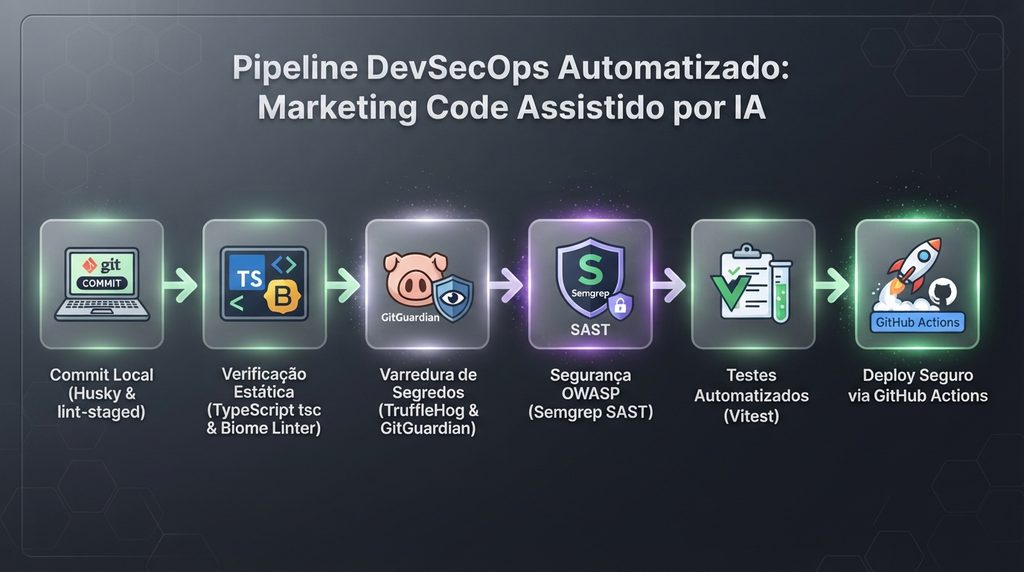
5. Portões de Qualidade Locais: Pre-Commit Hooks com Husky, lint-staged e TruffleHog
Contar exclusivamente com a boa vontade do desenvolvedor para revisar o código gerado pela IA antes de disparar um commit é uma falha metodológica grave. Em momentos de correria e prazos apertados, atalhos perigosos são tomados e códigos vulneráveis chegam ao repositório remoto.
A automação da disciplina técnica é viabilizada através de Git Hooks locais gerenciados pelo Husky. Ao acoplar o Husky com `lint-staged` e scanners especializados de segredos, criamos um portão de segurança físico que impede commits contendo erros de tipo ou credenciais expostas.
5.1 O Perigo de Vazamento de Segredos: Chaves de API de Marketing e Tokens Cloud
Modelos de IA frequentemente sugerem trechos de código com valores de exemplo preenchidos no próprio arquivo para facilitar o teste imediato (ex: `const apiKey = ‘sk-proj-123456…’;`). Se o desenvolvedor preencher a chave real e esquecer de transferi-la para o arquivo `.env` antes de commitar, a credencial será enviada para o GitHub.
Bots automatizados de criminosos monitoram o feed de commits públicos e privados do GitHub em tempo real. Uma chave de API da AWS ou OpenAI vazada é interceptada em menos de 60 segundos, gerando milhares de dólares em custos não autorizados de mineração de criptomoedas ou consumo abusivo de recursos.
5.2 Configuração Passo a Passo do Husky e Detecção Automatizada com TruffleHog
O TruffleHog é uma das ferramentas de código aberto mais respeitadas do mundo para detecção profunda de segredos criptográficos e chaves de API em sistemas de arquivos e histórico Git. A integração no ciclo local de desenvolvimento é estruturada através do arquivo `.husky/pre-commit`:
# [HUSKY PRE-COMMIT HOOK]
# Configuração no package.json:
# "lint-staged": {
#   "*.{ts,tsx}": [
#     "biome check --apply",
#     "tsc --noEmit"
#   ]
# }

#!/usr/bin/env sh
. "$(dirname -- "$0")/_/husky.sh"

echo "🔍 [DevSecOps Gate] Verificando integridade de código gerado por IA..."

# 1. Executa verificação de linters e tipagem sobre arquivos alterados
npx lint-staged

# 2. Executa varredura profunda de segredos e chaves de API com TruffleHog
if command -v trufflehog >/dev/null 2>&1; then
    trufflehog filesystem --directory=. --only-verified --fail
    if [ $? -ne 0 ]; then
        echo "❌ [BLOQUEIO CRÍTICO] Chave de API ou segredo detectado no commit!"
        exit 1
    fi
else
    echo "⚠️ Aviso: TruffleHog não instalado localmente. Verifique chaves de API manualmente."
fi

echo "✅ [Sucesso] Código aprovado nos padrões de qualidade locais!"
5.3 Linting Automatizado de Alta Velocidade com Biome e ESLint
A velocidade de iteração no Vibe Coding exige ferramentas de análise estática que respondam em fração de milissegundos. O Biome (escrito em Rust) consolidou-se como o linter e formatador preferido para projetos modernos, executando verificações de código até 30 vezes mais rápido que o ESLint tradicional.
Ele padroniza instantaneamente as quebras de linha, remove importações desnecessárias deixadas pela IA e aplica regras rígidas contra estruturas perigosas de código, mantendo o repositório uniforme e limpo.
6. Esteira DevSecOps no GitHub Actions: Análise Estática (SAST) e Escaneamento OWASP
Mesmo com hooks locais em execução, o repositório central precisa de uma camada soberana de validação em nuvem que não possa ser contornada pelo comando `git commit –no-verify`. O GitHub Actions atua como o juiz final de cada Pull Request através de pipelines DevSecOps automatizados.
Nessa esteira, aplicamos ferramentas de Análise Estática de Segurança de Aplicações (SAST) como o Semgrep, juntamente com a execução de suítes completas de testes unitários automatizados.
6.1 Implementação do Semgrep para Validação das 10 Maiores Falhas OWASP em Aplicações IA
O Semgrep é um motor de varredura semântica ultrarrápido que analisa o padrão sintático do código procurando por falhas de segurança conhecidas da lista OWASP Top 10. Ele detecta injeções de comando, consultas sem parametrização a bancos de dados, desativação imprudente de certificados SSL em requisições de raspagem e deserializações inseguras.
Ao incluir regras específicas de segurança para IA (como OWASP Top 10 for LLM Applications), o Semgrep reprova automaticamente qualquer Pull Request que contenha código gerado com vulnerabilidades clássicas.
Complementarmente à análise estática (SAST), adiciona-se a Análise de Composição de Software (SCA) com ferramentas como Trivy ou Snyk CLI. Esse escaneador audita a árvore transitiva do `package-lock.json` contra bases públicas de CVEs conhecidos, alertando a equipe sobre pacotes com vulnerabilidades herdadas antes do deploy.
6.2 Testes Unitários e de Regressão com Vitest: Validando Lógica de Negócio de Marketing
Ferramentas de marketing engineering realizam cálculos cruciais: atribuição de receita, contagem de leads, consolidação de métricas de CPC/CPA e parsing de URLs de sitemaps. Uma falha sutil de cálculo matemático introduzida pela IA pode induzir a liderança a tomar decisões de investimento desastrosas.
A inclusão de testes unitários com Vitest garante que a lógica de negócio execute de forma determinística e previsível em todas as condições de borda, impedindo que refatorações futuras quebrem fluxos essenciais.
6.3 Fluxo Completo de CI/CD Seguro no GitHub Actions (ci-security.yml)
O arquivo de fluxo de trabalho do GitHub Actions a seguir orquestra a auditoria completa de segurança e qualidade a cada push ou abertura de Pull Request:
# [GITHUB ACTIONS WORKFLOW]
name: DevSecOps Quality & Security Gate

on:
  push:
    branches: [main, develop]
  pull_request:
    branches: [main]

jobs:
  audit-and-verify:
    name: Code Quality, TypeCheck & Security Scan
    runs-on: ubuntu-latest

    steps:
      - name: Checkout do Repositório
        uses: actions/checkout@v4

      - name: Setup Node.js 22 LTS
        uses: actions/setup-node@v4
        with:
          node-version: 22
          cache: "npm"

      - name: Instalar Dependências Verificadas
        run: npm ci

      - name: Verificação Estática de Tipos (TypeScript Strict)
        run: npx tsc --noEmit

      - name: Auditoria de Segurança SAST com Semgrep (OWASP)
        uses: semgrep/semgrep-action@v1
        with:
          config: >-
            p/owasp-top-ten
            p/javascript
            p/typescript

      - name: Execução da Suíte de Testes com Vitest
        run: npx vitest run --coverage
7. Refatoração Guiada por IA: Técnicas Avançadas de Prompting para Debugging e Saneamento
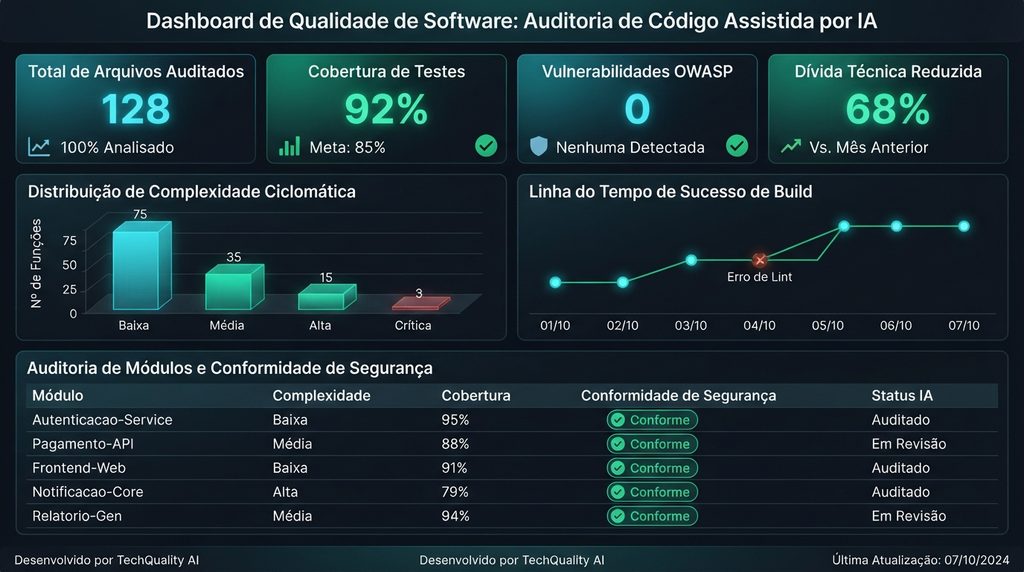
A própria inteligência artificial pode ser convertida em um instrumento extraordinário de auditoria e depuração de código, desde que o desenvolvedor utilize técnicas especializadas de engenharia de prompt. Em vez de pedir à IA que apenas ‘conserte o erro’, devemos conduzi-la por um processo analítico estruturado de raciocínio passo a passo (Chain-of-Thought).
7.1 Chain-of-Thought e Persona de Auditor Sênior de Segurança
Ao solicitar a refatoração de um script gerado, atribua ao modelo a persona de um Engenheiro de Segurança de Software Sênior e Especialista em Arquitetura Limpa. Instrua o modelo a pensar explicitamente em três etapas sucessivas: primeiro, mapear suposições ocultas e dependências frágeis; segundo, identificar falhas de concorrência e vazamentos de recursos; terceiro, reescrever a solução sob tipagem estrita.
7.2 O Checklist Forense de 7 Etapas para Revisão de Códigos Gerados por IA
Antes de aprovar qualquer módulo desenvolvido com apoio de IA, o engenheiro de marketing deve executar o seguinte checklist prático de auditoria forense:
| Etapa | Item de Auditoria | Ação Técnica Requerida | Critério de Aprovação |
|---|---|---|---|
| 1 | Varredura de Tipagem | Verificar ausência total de tipos ‘any’ ou cast forçado ‘as unknown as T’ | 100% dos tipos explicitamente tipados |
| 2 | Verificação de Dependências | Auditar no npm/PyPI se cada pacote sugerido existe e é mantido há mais de 1 ano | Zero bibliotecas alucinadas ou desconhecidas |
| 3 | Segredos & Variáveis | Certificar-se de que nenhuma chave ou token está embutido no código-fonte | 100% das credenciais lidas via process.env |
| 4 | Validação de Entradas (Zod) | Envolver todas as entradas de dados externos em esquemas de runtime parsing | Rejeição imediata de payloads corrompidos |
| 5 | Tratamento de Exceções | Substituir catch vazios por logging estruturado e tratamento de falhas | Nenhum erro silenciado ou ignorado |
| 6 | Gestão de Recursos & Memória | Garantir fechamento de conexões, streams e instâncias de browsers headless | Ausência de memory leaks em rotinas contínuas |
| 7 | Cobertura de Testes (Vitest) | Escrever testes cobrindo o caminho feliz e os principais cenários de erro | Mínimo de 80% de cobertura nos serviços críticos |
7.3 Eliminando Memory Leaks e Gargalos Assíncronos em Scripts de Raspagem e Automação
Automações de marketing e scrapers de busca gerados por IA frequentemente sofrem com vazamentos de memória (Memory Leaks) causados por instâncias não finalizadas do Puppeteer/Playwright ou conexões HTTP sem encerramento de socket. Em execuções de longa duração, a aplicação consome toda a memória RAM disponível e é sumariamente finalizada pelo sistema operacional (OOM Killer).
A refatoração defensiva exige a implementação sistemática do padrão `try/finally` para fechamento garantido de navegadores e a utilização de pools de conexões limitados com semáforos assíncronos (como `p-limit`).
8. Perguntas Frequentes sobre Qualidade e Segurança de Código de IA (FAQ)
8.1 O que é o risco de ‘Slopsquatting’ e alucinação de pacotes em código gerado por IA?
Slopsquatting é uma modalidade de ataque à cadeia de suprimentos de software onde cibercriminosos monitoram bibliotecas fictícias sugeridas repetidamente por LLMs e as registram oficialmente no npm ou PyPI com payloads maliciosos. Quando desenvolvedores copiam e colam o código gerado pela IA e executam comandos de instalação sem validação prévia, injetam backdoors e cavalos de Troia diretamente na infraestrutura corporativa.
8.2 Por que o TypeScript em modo estrito (strict mode) é mandatório para aplicações geradas por IA?
Modelos de IA frequentemente inferem tipos frouxos como ‘any’ e ignoram tratamentos defensivos de valores ‘null’ e ‘undefined’, criando falhas silenciosas de tempo de execução. A ativação do TypeScript strict mode com flags como `strictNullChecks`, `noImplicitAny` e `noUncheckedIndexedAccess` obriga o compilador a reprovar código com contratos de dados ambíguos antes que ele atinja o ambiente de produção.
8.3 Como estruturar um arquivo .cursorrules para impedir que a IA introduza dívida técnica?
O arquivo `.cursorrules` ou `SYSTEM.md` deve estabelecer restrições arquiteturais explícitas no nível de prompt do sistema: proibição categórica do uso de `any`, exigência de validação em tempo de execução com schemas Zod para payloads externos, obrigatoriedade de testes unitários com Vitest para qualquer nova função de negócio e restrição a dependências previamente aprovadas em uma lista de permissões.
8.4 Quais são as principais vulnerabilidades OWASP introduzidas acidentalmente por Vibe Coding em ferramentas de marketing?
As falhas mais comuns incluem: injeção de comandos ou SQL em scripts de raspagem web sem sanitização de inputs; vazamento de segredos e chaves de API de terceiros expostos em variáveis públicas do frontend; e quebra de controle de acesso (BOLA/IDOR) em endpoints internos de automação que processam dados de clientes sem validação de sessão.
8.5 Qual é o papel do Husky e do lint-staged em esteiras de desenvolvimento assistido por IA?
O Husky atua como um portão de segurança executando git hooks locais antes de cada commit. Acoplado ao `lint-staged`, ele dispara linters (Biome/ESLint), verificação estática de tipos (`tsc –noEmit`) e detectores de chaves secretas (TruffleHog) exclusivamente sobre os arquivos modificados pela IA, impedindo que código vulnerável seja enviado ao repositório remoto.
8.6 Como formular prompts eficazes para refatoração e auditoria de segurança guiadas por IA?
A melhor prática é utilizar técnicas de Chain-of-Thought (CoT) com personas de Auditor Sênior de Segurança DevSecOps. O prompt deve instruir o modelo a dissecar o código em três etapas: identificação de suposições não declaradas, análise de conformidade com a matriz OWASP Top 10 e reescrita do trecho utilizando tipagem estrita e tratamento exaustivo de exceções.
8.7 Como balancear a velocidade do Vibe Coding com a governança corporativa em times de marketing?
O equilíbrio é alcançado através do conceito de ‘Liberdade na Ideação, Rigor na Esteira’: os desenvolvedores de marketing mantêm total agilidade para prototipar interfaces e fluxos no Cursor ou Lovable, mas nenhuma ferramenta vai para produção sem passar por pipelines automatizados no GitHub Actions contendo análise estática (SAST), análise de composição de software (SCA) e cobertura mínima de testes automatizados.
9. Conclusão: O Engenheiro de Marketing como Guardião da Arquitetura de Software
A inteligência artificial transformou radicalmente a velocidade de entrega no marketing moderno, mas velocidade sem direção técnica sólida é apenas uma rota acelerada para o colapso operacional. A verdadeira maestria no Vibe Coding não consiste em ver quanto código a IA consegue digitar em um minuto, mas sim em quão robusto, seguro e sustentável esse código se mantém ao longo dos meses.
Ao implementar tipagem estrita em TypeScript, governança de contexto com `.cursorrules`, validação em runtime com Zod e esteiras de segurança DevSecOps com Husky e GitHub Actions, o profissional de marketing eleva seu patamar de maturidade. Ele deixa de ser um consumidor ingênuo de prompts para tornar-se um Engenheiro de Marketing de elite — capaz de orquestrar a IA com velocidade supersônica enquanto entrega sistemas corporativos blindados, confiáveis e de altíssima performance.